Apprenez à créer vos propres trainers, éditeurs mémoire et à trouver des codes de triche pour les jeux vidéo. Tutoriels pour tous les niveaux, du débutant à l'expert.
À propos de ces tutoriels
Vous savez faire un trainer, un éditeur, trouver les cheats codes ? Vous savez utiliser des programmes pour faire un trainer, un éditeur, trouver les zones à modifier etc... ? Vous avez des compétences en programmation et/ou graphisme se rapportant aux trainers ?
Bref si vous voulez faire connaître vos talents et/ou partager vos connaissances (comme Magic King, GnaGna, Pharaonix et bien d'autres) avec le commun des mortels n'hésitez plus et envoyez-nous vos créations ! Merci à tous ceux qui contribuent à cette rubrique !
Vous cherchez des outils ?
Les outils pour la conception de trainers se trouvent dans la rubrique Outils pour les Trainers.
Partagez vos créations !
Si vous avez fait un fichier expliquant comment faire un trainer, un éditeur, comment trouver des valeurs etc... n'hésitez pas à nous l'envoyer !
Tutoriels en ligne disponibles
GameHack & Trainer Maker Kit
Par Magic King - Recherche de valeurs mémoire et création de trainers
Trainer Spy
Par Magic King - Analyse des trainers existants
Winsock Packet Editor (WPE)
Par Rodre - Interception et modification de paquets réseau
TSearch - Delta Force Black Hawk Down
Par hErectus - Scan mémoire pour jeux multijoueur
Programmation de Trainers en C++
Par NiCk.Ø - Tutoriel complet en 3 parties
Débuter en Game-Hacking
Par Xylitol - Reverse engineering complet sur Dead Space (2021)
Tutoriels Vidéo
Par XoR - Guides visuels étape par étape
Tutoriels PDF & Word
Voici des fichiers texte téléchargeables (formats Word et PDF) pour vous permettre de comprendre comment faire des trainers. Ces guides complets couvrent tout, des concepts de base aux techniques avancées.
Cheat Always Prosper (Anglais)
Par Mike Mee - 176 Ko - Format Word
Lors de la recherche de valeurs en mémoire, vous devez connaître le type de données. Voici un tableau de référence montrant les plages de valeurs pour différentes tailles d'octets :
Type de données
Plage de valeurs
Utilisations courantes
1 Byte
0 - 255
Petites valeurs, pourcentages, vies
2 Bytes
0 - 65,535
Valeurs moyennes, munitions, santé
4 Bytes
0 - 4,294,967,295
Grandes valeurs, argent, expérience
8 Bytes
0 - 18,446,744,073,709,551,615
Très grandes valeurs, jeux 64-bit
Float
Nombres décimaux
Barres de vie, coordonnées, vitesses
GameHack & Trainer Maker Kit
Tutoriel par Magic King
Ce tutoriel vous apprendra à trouver des valeurs en mémoire avec GameHack puis à créer un trainer avec Trainer Maker Kit. Nous utiliserons le jeu Bricks '2000 comme exemple pratique.
Logiciels requis
Téléchargez Bricks '2000 pour suivre ce tutoriel. GameHack est disponible dans la rubrique Outils.
Partie 1 : Trouver les valeurs avec GameHack
Lancez les deux programmes
Démarrez Bricks '2000 et GameHack côte à côte. Dans GameHack, sélectionnez Bricks'2000 dans la liste des processus.
Recherchez la valeur initiale
Vous commencez avec 25 points. Cliquez sur "Rechercher", entrez 25, sélectionnez "4 bytes" comme type, et cliquez OK. GameHack trouvera plusieurs adresses avec la valeur 25.
Changez la valeur et recherchez à nouveau
Jouez pour changer votre score (ex: 54 points). Utilisez "Next Search" avec la nouvelle valeur. La liste se réduira jusqu'à trouver la vraie adresse.
Modifiez la valeur
Double-cliquez sur l'adresse trouvée, puis double-cliquez sur la valeur. Une fenêtre "Poke" apparaît où vous pouvez entrer n'importe quelle valeur (ex: 100).
Partie 2 : Création du Trainer avec TMK
Téléchargement requis
Téléchargez Trainer Maker Kit v1.51 depuis GameCopyWorld.
Les images suivantes montrent le processus étape par étape pour créer un trainer avec TMK :
Qu'est-ce que Trainer Spy ? Trainer Spy est un utilitaire qui permet de voir quelles valeurs sont modifiées par un trainer dans un programme. C'est utile pour comprendre comment fonctionnent les trainers existants.
Remarque éthique
Il est très mal vu dans la communauté des créateurs de trainers de récupérer les valeurs d'autres trainers pour faire les vôtres. Cet outil est destiné à l'apprentissage et à la compréhension, pas au vol du travail d'autrui.
Lancez tous les programmes
Démarrez le jeu, le trainer que vous voulez analyser, et Trainer Spy. Dans Trainer Spy, cliquez sur le bouton lecture (petite flèche) pour commencer la surveillance.
Utilisez le trainer
Lorsque vous activez les cheats avec le trainer, vous verrez la barre verte monter et le compteur "Nbr chain(s) write in memory" changer.
Visualisez les valeurs capturées
Appuyez sur pause pour voir les valeurs capturées en hexadécimal (base 16). Ce sont les valeurs utilisées par le trainer que vous pourriez utiliser avec Trainer Maker Kit.
Trainer Spy est disponible dans la rubrique Outils du site.
Winsock Packet Editor (WPE)
Tutoriel par Rodre
Ce tutoriel explique comment utiliser Winsock Packet Editor (WPE) pour intercepter et modifier les paquets réseau dans les jeux en ligne. Nous utiliserons Helbreath comme exemple. Notez que toutes les modifications ne fonctionneront pas, car la validation côté serveur peut rejeter les changements.
Sélectionnez le processus du jeu
Lancez WPE et cliquez sur le menu "Select Game". Choisissez le processus du jeu (helgame).
Configurez les options
Dans les options Filter, mettez les valeurs au maximum. Cochez "Special mode", mettez packet trace à 256 ou 128, et Winsock en version 2.
Démarrez le trace des paquets
Allez chez un marchand dans le jeu, démarrez la fonction "Trace" dans WPE, puis vendez un objet (ex: une dague pour 12 pièces d'or = 0C en hexa).
Analysez et trouvez la valeur de l'or
Arrêtez le trace et cherchez "Gold" dans les paquets capturés. Vous trouverez la valeur de l'or qui peut être modifiée avec le Filter.
Créez le filtre
Dans le menu Filter, copiez la chaîne de recherche du paquet capturé. À l'offset 28 (où 0C = 12 or), remplacez par FF (255 or). Activez le filtre pour appliquer les changements automatiquement.
Une fois votre filtre fonctionnel, vous pouvez le sauvegarder et utiliser la fonction Trainer Maker de WPE pour créer un trainer autonome :
Ceci est un exemple et ne fonctionne pas sur Helbreath. La validation côté serveur empêche la plupart des modifications. Téléchargez WPE ici.
TSearch - Delta Force Black Hawk Down
Tutoriel par hErectus
Ce tutoriel avancé vous apprend à utiliser TSearch pour trouver des adresses mémoire dynamiques dans les jeux multijoueur. Delta Force Black Hawk Down change les emplacements mémoire à chaque fois, rendant les trainers traditionnels impossibles - mais on peut quand même tricher !
Pourquoi des adresses dynamiques ?
Certains jeux randomisent les adresses mémoire pour empêcher la triche. Il faut trouver les valeurs en temps réel plutôt qu'utiliser des adresses fixes.
Configuration : Hébergez une partie solo
Créez une partie multijoueur avec : Server Type = "Serve and Play", Max Players = 1, Map = TDMM_01a. Ainsi vous êtes le serveur et pouvez tricher !
Ouvrez TSearch et attachez au jeu
Appuyez sur ALT+TAB pour basculer sur TSearch. Cliquez sur "Open Process" et sélectionnez le jeu. Vous commencez avec 100% de vie (affiché "100" puis une barre verte puis "Damage").
Première recherche : valeur 100
Cliquez sur "Init new search", paramétrez : Search = Exact Value, Value = 100, Type = 1 Byte (car 100 est entre 0-255). Cliquez OK.
Blessez-vous et recherchez à nouveau
Lancez une grenade près de vous (ne mourez pas !). Vérifiez votre nouvelle santé (ex: 71%). Utilisez "Search Next" avec la nouvelle valeur. Répétez jusqu'à n'avoir que 2 adresses.
Testez et gelez la valeur
Double-cliquez sur les adresses pour les ajouter à la Cheats List. Changez la valeur à 100 et cochez la case freeze (smiley bleu). Changez le Type à 4 Bytes et mettez 5000 pour le god mode !
Le processus est similaire pour les munitions. Fermez tout, redémarrez, et cherchez les 7 balles du pistolet :
Cherchez 7 (1 Byte), tirez une fois, cherchez 6, répétez jusqu'à trouver l'adresse.
Testez en changeant les valeurs : mettez une adresse à 7 et l'autre à 2 pour identifier la bonne.
Mettez à 10 et gelez - vous pouvez maintenant voir des cartouches flotter hors du chargeur !
Téléchargez TSearch depuis la section Outils ou directement : TSearch 1.6
Programmation de Trainers en C++
Tutoriel par NiCk.Ø
Ce tutoriel complet en 3 parties vous apprend à créer un trainer à partir de zéro en C++. Nous utiliserons Tom Clancy's H.A.W.X comme jeu cible. Vous apprendrez à trouver les adresses mémoire avec TSearch, comprendre le fonctionnement des trainers, et écrire le code.
Introduction
Le C++ est un langage de programmation. Tout programme, y compris les jeux, est codé dans un langage. Les trainers fonctionnent en modifiant les variables dans la mémoire du jeu.
Pour illustrer : H.A.W.X à l'écran de sélection des profils contient environ 360 594 088 variables ! Trouver la bonne c'est comme chercher une aiguille dans une botte de foin - c'est pourquoi on utilise des outils comme TSearch.
Prérequis
Connaissances de base en C++ (includes, cout, fonctions, namespaces)
La recherche des adresses prend 90% du temps de création d'un trainer ! Trouvons le nombre de missiles dans H.A.W.X :
Démarrez une mission
Créez un profil, démarrez la première mission. Vous avez 240 missiles Jstrike. Appuyez sur ECHAP avant de basculer sur TSearch !
Première recherche
Dans TSearch : Process > Open > HAWX.exe. Cherchez 240, Type = 4 Bytes. ~25 000 résultats trouvés !
Affinez
Tirez 2 missiles (238 restants). Utilisez la seconde loupe, cherchez 238. Plus que 2 valeurs !
Trouvez la bonne adresse
Cliquez sur la flèche verte pour copier dans Cheats List. Gelez une (case = smiley bleu), tirez des missiles. Si le compte diminue, essayez l'autre.
Utilisez AutoHack
Activez le débogueur (AutoHack > Enable debugger), ouvrez AutoHack window. Cliquez sur l'icône tête de mort sur votre adresse, tirez un missile. Deux lignes apparaissent - on veut l'instruction "add", pas "mov".
Sauvegardez ces valeurs ! Elles sont essentielles pour le code.
Fonctionnement du Trainer
Attendre que le jeu s'ouvre
Ouvrir un accès mémoire
Si l'accès échoue → arrêter avec erreur
Essayer de lire la mémoire
Si la lecture marche → essayer d'écrire
Boucle : vérifier si la valeur a changé, réécrire si nécessaire, continuer tant que le jeu tourne
Le Code
Créez une nouvelle application Console Win32 dans Visual C++, ajoutez un fichier main.cpp :
#include <iostream>
#include <windows.h>

using namespace std;

int main()
{
    LPCTSTR Titrefenetre = (L"Tom Clancy's H.A.W.X");
    HWND Handlefenetre = 0;
    BYTE patch[] = "\x90\x90\x90";
    int Adressememoire = 0x7C8F77;
    DWORD Pid = 0;
    int Valeurlue = 0;
    HANDLE Handleprocess = 0;

    SetConsoleTitleA("Tom Clancy's H.A.W.X V 1.02 trainer");
    cout << "Launching trainer..." << endl;
    cout << "Waiting for game..." << endl;

    // Wait for game window
    do {
        Sleep(500);
        Handlefenetre = FindWindow(0, Titrefenetre);
    } while (Handlefenetre == NULL);

    cout << "Window found!" << endl;

    // Get process ID
    GetWindowThreadProcessId(Handlefenetre, &Pid);

    // Open process with read/write access
    Handleprocess = OpenProcess(0x10+0x20+0x8, true, Pid);

    if (Handleprocess == NULL) {
        cout << "Error opening process: " << GetLastError() << endl;
        system("pause");
        return 0;
    }

    cout << "Process opened!" << endl;

    // Verify memory address (check for correct game version)
    if ((ReadProcessMemory(Handleprocess,
         reinterpret_cast(Adressememoire),
         &Valeurlue, 3, 0) != 0) && (Valeurlue == 0x286e01))
    {
        cout << "Memory readable!" << endl;
    } else {
        cout << "Error: Wrong game version or trainer already running" << endl;
        system("pause");
        return 0;
    }

    // Write patch
    if (WriteProcessMemory(Handleprocess,
        reinterpret_cast(Adressememoire),
        &patch, sizeof(patch), 0) != 0)
    {
        cout << "Injection successful!" << endl;
    } else {
        cout << "Injection failed: " << GetLastError() << endl;
        system("pause");
        return 0;
    }

    // Monitor and maintain patch
    do {
        ReadProcessMemory(Handleprocess,
            reinterpret_cast(Adressememoire),
            &Valeurlue, 3, 0);

        if (Valeurlue != 0x909090) {
            cout << "Value changed, reinjecting..." << endl;
            if (WriteProcessMemory(Handleprocess,
                reinterpret_cast(Adressememoire),
                &patch, sizeof(patch), 0) != 0)
            {
                cout << "Reinjection successful!" << endl;
            } else {
                cout << "Reinjection failed" << endl;
                system("pause");
                return 0;
            }
        }
        Sleep(500);
    } while (FindWindow(0, Titrefenetre) == Handlefenetre);

    cout << "Game closed. Stopping trainer..." << endl;
    CloseHandle(Handleprocess);
    system("PAUSE");
    return 0;
}
Fonctions clés utilisées
FindWindow() - Trouver la fenêtre du jeu par son titre
GetWindowThreadProcessId() - Obtenir l'ID du processus
OpenProcess() - Ouvrir le processus avec droits d'accès
ReadProcessMemory() - Lire la mémoire du jeu
WriteProcessMemory() - Écrire dans la mémoire du jeu
Débuter en Game-Hacking avec Dead Space
Tutoriel par Xylitol - Mis à jour Mai 2021
Ce tutoriel moderne couvre le reverse engineering complet d'un jeu avec Dead Space v1.0.0.222. Vous apprendrez à utiliser Cheat Engine, OllyDbg, créer des codecaves, et construire un trainer fonctionnel en assembleur.
Dead Space v1.0.0.222 (testé avec la release RELOADED)
Lancez Dead Space et Cheat Engine. Dans CE, sélectionnez le processus Dead Space.
Cherchez votre nombre actuel de munitions (ex: 10). Après avoir tiré, cherchez la nouvelle valeur. Répétez jusqu'à n'avoir qu'une adresse.
Changez la valeur à 1337 pour vérifier que c'est la bonne adresse.
Clic droit sur l'adresse → "Find out what accesses this address". Cela attache le débogueur et montre quelles instructions lisent/écrivent la valeur.
Découverte clé : 004F9101 - mov ecx,[eax+00000684] lit constamment la valeur des munitions.
Qu'est-ce qu'un codecave ? En game hacking, on doit souvent ajouter du code plutôt que le remplacer. Un codecave redirige l'exécution vers un espace mémoire vide où on a de la place pour nos modifications, puis revient.
Dans OllyDbg, trouvez de l'espace vide (cherchez des zéros). J'ai choisi 011F631D.
À 004F9101, remplacez l'instruction originale par un JMP vers notre codecave.
Dans le codecave, écrivez :
MOV DWORD PTR DS:[EAX+684],539 ; Set ammo to 1337
MOV ECX,DWORD PTR DS:[EAX+684] ; Original instruction
JMP 004F9107 ; Return
Résultat : Munitions illimitées !
La santé est généralement stockée en float. On ne connaît pas la valeur exacte, mais supposons que vie pleine = 100.
Cherchez 100 en Float. Prenez des dégâts, cherchez "Decreased value". Soignez-vous, cherchez "Increased value". Répétez jusqu'à trouver l'adresse.
Trouvé : 00526FE9 - comiss xmm0,[eax+00000120] lit constamment la santé.
Codecave à 011F6332 :
MOV DWORD PTR DS:[EAX+120],44A72000 ; 1337.0 in float hex
COMISS XMM0,DWORD PTR DS:[EAX+120] ; Original
JMP 00526FF0 ; Return
Pas de collision avec les ennemis - Désactiver le code de détection de coups
Pas de recul - Désactiver le code de recul après tir
Oxygène illimité - Désactiver le timer d'atmosphère
Tuer en un coup - Mettre la vie des ennemis à 0 ou augmenter les dégâts
Geler les ennemis - Désactiver le code de mouvement ou d'alerte
Fly hack - Modifier la coordonnée Y du joueur
Wallhack - Trouver le booléen de collision (entrer dans un mur, chercher, sortir, répéter)
Tutoriels Vidéo
Tutoriels vidéo par XoR
Ces tutoriels vidéo en français fournissent des guides visuels étape par étape pour créer des trainers. Parfait si vous préférez apprendre en regardant !
Partie 1 : Prologue
Introduction aux concepts de création de trainers
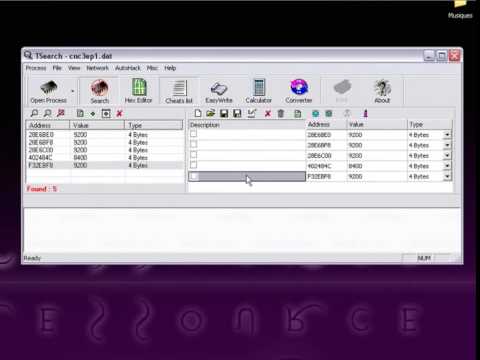
Partie 2 : Recherche des valeurs
Comment rechercher des valeurs numériques en mémoire
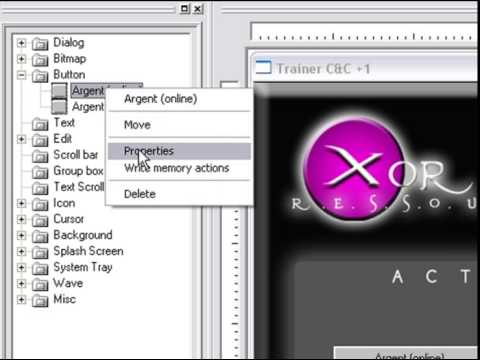
Partie 3 : Création du Trainer
Construction de l'exécutable du trainer
Note : Les tutoriels supplémentaires prévus par XoR n'ont jamais été produits. Pour plus de tutoriels vidéo, visitez Trainers City Videos.